云晓春院士:AI供应链安全,不能只看“清单”更要追踪“行为”
大众新闻 赵琳 曲祎茹 王琛 2026-09-14 13:58:51独家
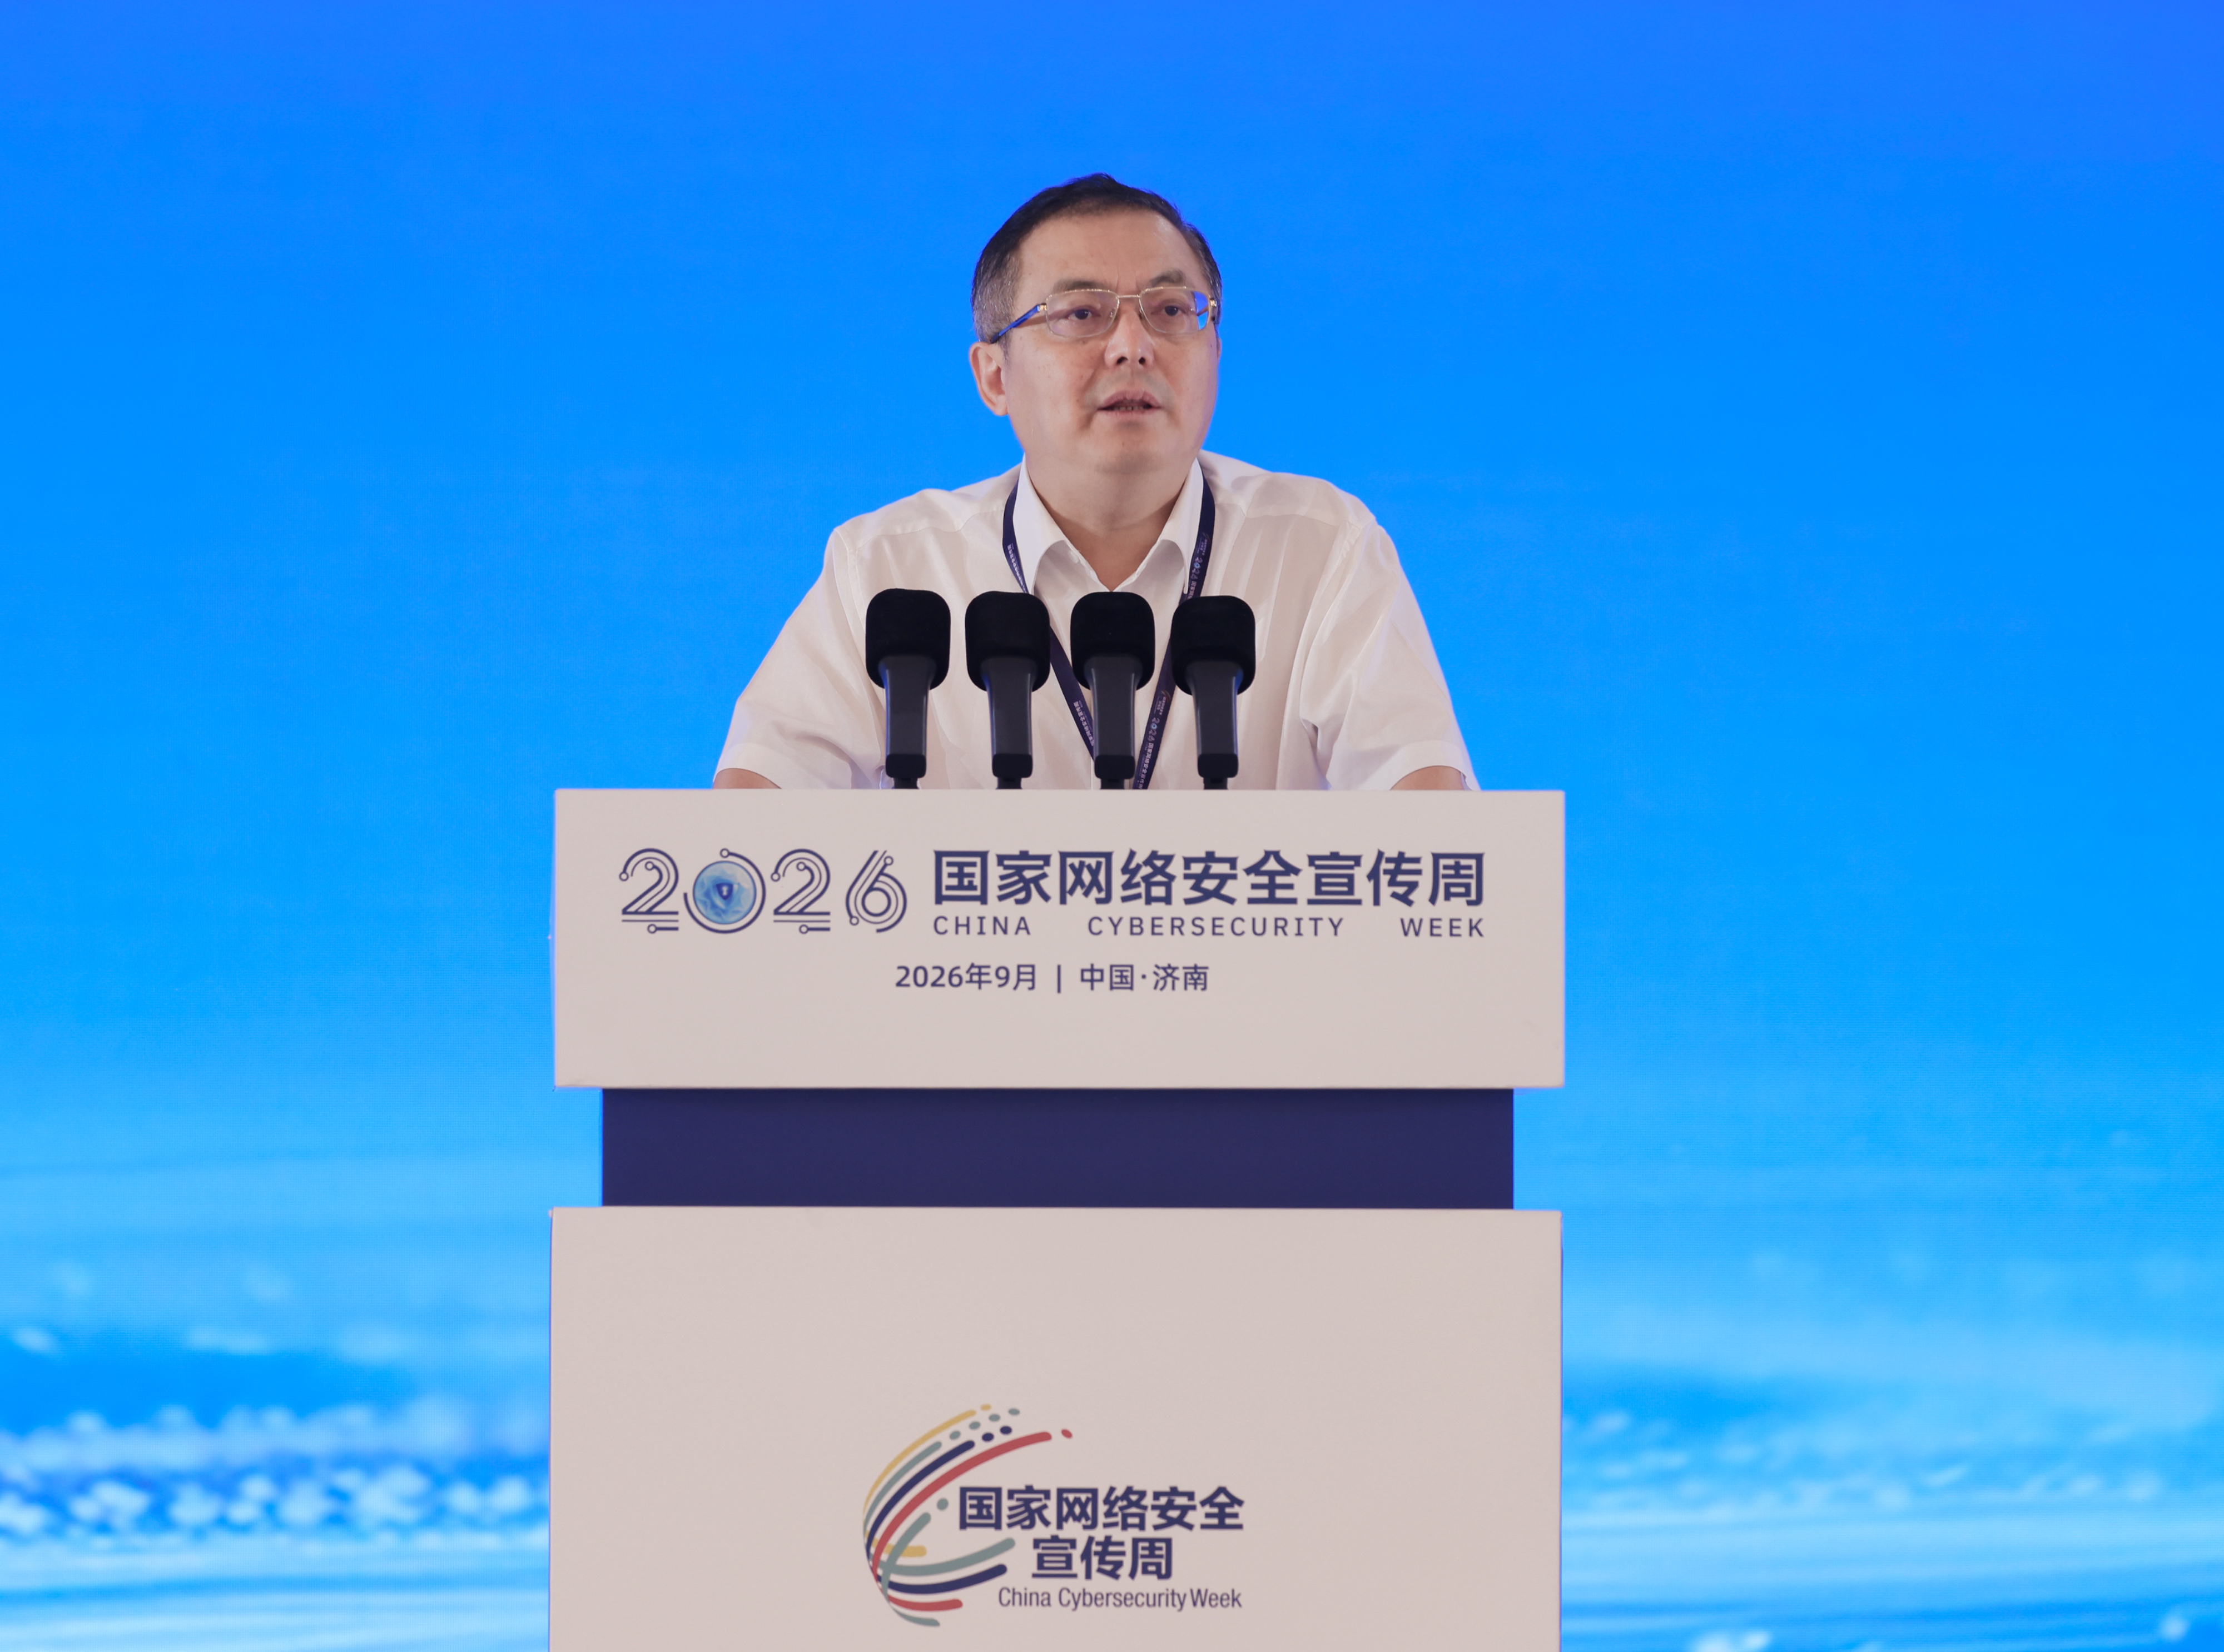
“AI供应链安全的对象,是持续变化的系统行为,不仅要保证组件可信,还要实现过程可信、行为可信。”9月14日上午,在2026国家网络安全宣传周“网络安全技术高峰论坛主论坛”上,中关村实验室首席科学家、中国工程院院士云晓春围绕AI供应链安全形势及挑战分享思考。
简单来说,AI供应链就是支撑人工智能系统运行的“全链条”,既包括训练和运行所需的数据、模型,也包括软件、算力、工具、服务等环节。随着AI系统越来越复杂,任何一个环节发生变化,都可能影响最终输出结果和安全状态。
云晓春院士表示,与传统供应链治理主要回答“供应链内部包含哪些内容”不同,AI供应链治理更要回答“系统为何这样行动、何时发生变化、会造成多严重的后果”。他介绍,AI供应链涵盖数据、模型、软件、算力、平台、工具、服务7类相互依赖资产,任何一类资产发生来源变更、版本迭代,都可能改变最终安全状态。
相较传统软件供应链,AI供应链还面临数据、模型和运行时三类新风险:数据来源、分布、交互污染等变化可能带来算法偏差和合规风险;模型由权重、适配器、模板等多种要素组成,仅靠版本号难以完整描述安全状态;API、工具、策略等运行时变化,也可能直接影响AI应用输出。
“AI供应链不是一次构建、一次验收,而是持续的配置与行为管理。”云晓春院士指出,随着AI应用高度依赖第三方模型和工具,开源生态快速发展,来源仿冒、恶意软件、维护漏洞等风险更加突出,服务化交付也让用户难以感知背后的变化。
针对治理方向,云晓春院士建议,安全工作应前置,在开源构建阶段开展验证,同时强化运行时风险发现和处置。对于未知或新版本制品,要开展试运行,并做好签名校验、来源核验、场景评测和安全回溯。
“AI供应链安全的本质,是证明可信依赖可以产出可信结果。”云晓春院士表示,要看清完整供应链条,绑定可核验证据,做好变更预案和退出机制。“清单让供应链可见,来源让制品可信,评测让行为可知,韧性让依赖可控。”
(大众新闻记者 赵琳 曲祎茹 摄影 王琛)
责任编辑:许光宇